
Uppdaterad 9 oktober 2026
Riskhantering är en systematisk process för att identifiera, analysera, värdera och hantera risker som kan påverka en organisations mål. Syftet är att minska sannolikheten för och konsekvenserna av oönskade händelser, men också att ta tillvara möjligheter. Den internationella standarden för riskhantering är ISO 31000.
I den här artikeln går vi igenom hur riskhanteringsprocessen ser ut, hur en riskmatris fungerar, vilka sätt det finns att hantera en risk och hur ni kommer igång med ett mer proaktivt riskarbete.
Vad är en risk?
ISO 31000 definierar risk som effekten av osäkerhet på mål. En risk kan alltså vara både negativ och positiv, men i praktiken handlar riskhantering oftast om att förebygga oönskade händelser. En risk beskrivs vanligen utifrån två dimensioner: hur sannolikt det är att den inträffar och hur allvarlig konsekvensen blir om den gör det.
ISO 31000 – ramverket för systematisk riskhantering
ISO 31000 beskriver hur organisationer kan arbeta systematiskt och integrerat med riskhantering. Standarden går inte att certifiera sig mot, utan fungerar som vägledning. Den bygger på åtta principer, bland annat att riskhantering ska vara integrerad, strukturerad, anpassad och inkluderande:
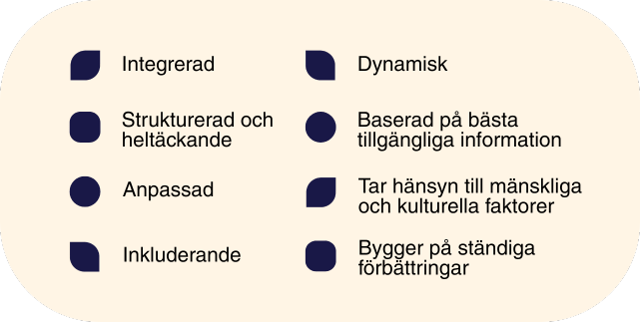
Det centrala budskapet i standarden är att syftet med riskhantering är att skapa och skydda värde. Riskhantering är alltså inte en sidoprocess, utan en del av styrning, kultur och beslutsfattande.
Riskhanteringsprocessen steg för steg
ISO 31000 beskriver en process som består av följande delar:
- Kommunikation och samråd. Berörda personer involveras genom hela processen, så att riskbilden bygger på verklig kunskap om verksamheten.
- Omfattning, sammanhang och kriterier. Ni bestämmer vad riskbedömningen gäller och vilka kriterier som avgör om en risk är acceptabel.
- Riskidentifiering. Vad kan hända, var och varför?
- Riskanalys. Hur sannolikt är det, och hur allvarliga blir konsekvenserna?
- Riskvärdering. Resultatet jämförs med kriterierna för att avgöra vilka risker som behöver åtgärdas och i vilken ordning.
- Riskbehandling. Åtgärder väljs och genomförs.
- Övervakning och granskning. Risker och åtgärder följs upp löpande eftersom förutsättningarna förändras.
- Dokumentation och rapportering. Processen och resultaten dokumenteras och rapporteras till dem som fattar beslut.
Steg 3–5 kallas tillsammans för riskbedömning.
Så fungerar en riskmatris
En riskmatris är ett vanligt verktyg för att analysera och prioritera risker. Sannolikhet och konsekvens bedöms var för sig på en skala, ofta 1–4 eller 1–5. Riskvärdet räknas fram genom att multiplicera de två. En risk med sannolikhet 4 och konsekvens 5 får riskvärdet 20, medan en risk med sannolikhet 2 och konsekvens 2 får riskvärdet 4.
Matrisen delas sedan in i zoner, till exempel grön (acceptabel), gul (åtgärda vid behov) och röd (åtgärda omgående). Det gör det enkelt att se vilka risker som ska prioriteras. Var gränserna går bestämmer organisationen själv utifrån sina riskkriterier.
Fyra sätt att hantera en risk
- Undvika. Avstå från den aktivitet som ger upphov till risken.
- Minska. Införa åtgärder som sänker sannolikheten eller konsekvensen, till exempel en kontroll, en utbildning eller en ny rutin.
- Dela eller överföra. Flytta delar av risken till någon annan, till exempel genom försäkring eller avtal.
- Acceptera. Medvetet godta risken eftersom den är låg eller kostnaden för åtgärder är högre än nyttan.
Riskhantering i ISO 9001 och andra standarder
ISO 9001 kräver i avsnitt 6.1 att organisationen bestämmer vilka risker och möjligheter som behöver hanteras och planerar åtgärder för dem. Liknande krav finns i ISO 14001, ISO 45001 och ISO 27001. ISO 31000 används ofta som metodstöd för att uppfylla de kraven.
Riskhantering och avvikelsehantering
Riskhantering är framåtblickande och handlar om det som kan hända. Avvikelsehantering handlar om det som redan har hänt. De två hänger ihop: en avvikelse visar ofta på en risk som inte var tillräckligt hanterad, och avvikelser är en av de viktigaste källorna när risker ska identifieras och omvärderas. Läs mer om vad avvikelsehantering är.
Vanliga utmaningar med riskhantering
I många organisationer är riskarbetet en isolerad aktivitet som sker en gång om året i en Excel-fil som bara ett fåtal har tillgång till. Resultatet blir ofta att:
- riskhanteringen upplevs som ytterligare ett krav, snarare än något som hjälper verksamheten
- verksamheten blir reaktiv snarare än proaktiv, och agerar först när något har inträffat
- fokus ligger på att fylla i matriser, snarare än att förstå och minska riskerna
- riskbedömningen inte uppdateras när verksamheten förändras
Så kommer du igång – 5 steg för mer proaktiv riskhantering
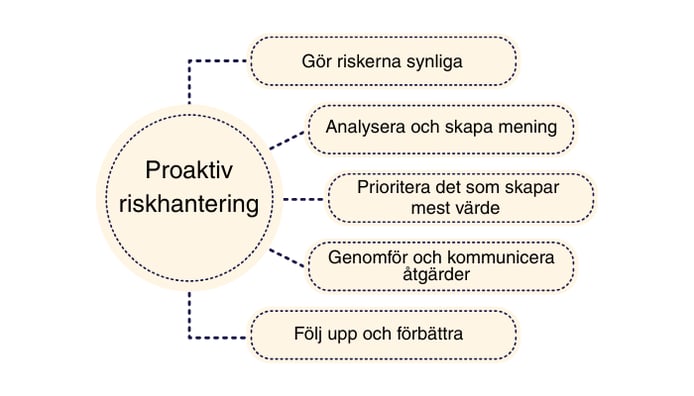
- Gör riskerna synliga. Involvera verksamheten i att identifiera risker och möjligheter där de faktiskt uppstår. Använd avvikelser, incidenter, ronder och medarbetardialoger som insiktskällor.
- Analysera och skapa mening. Bedöm riskernas sannolikhet, konsekvens och påverkan på verksamhetens mål. Diskutera varför riskerna finns, inte bara att de finns.
- Prioritera det som skapar mest värde. Vilka risker är mest kritiska? Vilka möjligheter är mest värdeskapande? Styr resurserna åt rätt håll.
- Genomför och kommunicera åtgärder. Säkerställ att ansvar, tidplan och uppföljning är tydliga. Kommunicera både beslut och resultat.
- Följ upp och förbättra. Risker förändras när verksamheten och omvärlden förändras. Utvärdera vad som fungerat och justera löpande.
Sammanfattning
Riskhantering är processen för att identifiera, bedöma och hantera det som kan påverka organisationens mål. ISO 31000 ger ett ramverk för processen, och en riskmatris är ett vanligt verktyg för att prioritera. Riskhantering ger mest värde när den är en del av det dagliga arbetet och kopplas till avvikelser och förbättringsarbete, inte när den görs en gång om året.
Nästa steg: Läs mer om riskhantering i Centuri →